
Qué es el gobierno de datos (o gobernanza de datos) y para qué sirve
El gobierno de datos, también llamado gobernanza de datos o data governance, es el sistema de reglas, roles y decisiones que fija quién manda sobre cada dato, quién responde por él y cómo se usa. Aquí verá en qué se diferencia de la gestión de datos, qué dominios cubre, quién hace qué y las señales de que su organización lo necesita.
Última actualización: 2026-10-11
Contenido de esta página
- ¿Qué es el gobierno de datos?
- ¿Para qué sirve el gobierno de datos?
- Gobierno de datos vs gestión de datos: dónde está la frontera
- Los seis dominios que cubre el gobierno de datos
- Roles del gobierno de datos: dueño del dato, data steward y comité
- Gobierno de datos en una empresa: señales de que lo necesita
- Gobierno de datos: qué guía leer según lo que busca
- ¿Quién paga cuando el dato está mal?
El 8 de agosto de 2024, la Contraloría General de la República publicó el resultado de una auditoría a Prosperidad Social [1]. La Contraloría es el órgano que vigila el uso de la plata pública en Colombia. Prosperidad Social, entidad del Gobierno, tiene a su cargo subsidios como Familias en Acción, Jóvenes en Acción, Compensación del IVA y Colombia Mayor [1].
Para este tema, el hallazgo que más pesa es de datos. La Contraloría cruzó las bases de datos que le entregó la entidad con otras fuentes del Estado [1]. Concluyó que la información de esos cuatro programas no tenía «las condiciones de exactitud, integridad, actualización, coherencia, relevancia, accesibilidad y confiabilidad» que se requieren para decidir [1].
Las consecuencias eran concretas. Según el mismo comunicado, se seguían pagando subsidios a personas fallecidas, detectadas al cruzar la información con la Registraduría [1]. El grupo interno encargado de depurar las bases antes, durante y después de cada ciclo de pago existía, pero su labor «no está siendo efectiva» [1]. Y para Jóvenes en Acción, la entidad no tenía establecido el cruce con las fuentes de información disponibles [1].
En el comunicado no aparecen servidores ni programas de computador. Aparecen bases cuya depuración no funcionó y cruces que la entidad no tenía establecidos. Ese hueco tiene nombre: gobierno de datos.
¿Qué es el gobierno de datos?
El gobierno de datos es el conjunto de reglas, roles y decisiones que define quién manda sobre cada dato de una organización. También fija quién responde si ese dato está mal y bajo qué condiciones se puede usar. Su trabajo es asignar autoridad y responsabilidad sobre los datos, igual que una empresa asigna un responsable a su caja o a su inventario. Moverlos y guardarlos es tarea de otros.
Las fuentes de referencia lo dicen con palabras parecidas. DAMA International (una red internacional de profesionales de la gestión de datos) publica un manual de referencia sobre el tema [6]. Para DAMA, el gobierno de datos fija quién responde, qué políticas rigen y quién tiene derecho a decidir qué. En su texto, el gobierno de datos «establece la rendición de cuentas, las políticas y los derechos de decisión para asegurar que los datos se gestionen bien» [2].
El glosario de seguridad informática del NIST, el instituto de estándares de Estados Unidos, recoge una definición del Comité de Sistemas de Seguridad Nacional de ese país. Allí, el gobierno de datos es un conjunto de procesos que asegura que los datos se administren de manera formal en toda la organización [3]. Y agrega que un modelo de gobierno establece la autoridad y los parámetros para decidir sobre los datos que la organización produce o maneja [3].
La ISO, la organización internacional que publica normas técnicas, dedica una norma entera al tema. La segunda edición de la ISO/IEC 38505-1, publicada en agosto de 2026, reemplaza a la de 2017 [4]. Está dirigida a los órganos de gobierno de una organización: dueños, directores, socios o altos ejecutivos [4]. Y ubica el gobierno de los datos dentro del gobierno de la tecnología, que a su vez hace parte del gobierno de toda la organización [4].
Ese último punto ordena todo lo demás. Si el gobierno de datos es parte del gobierno de la organización, la responsabilidad final está en la junta y la gerencia. El área de sistemas participa, pero no es la dueña del asunto.
¿Gobierno de datos o gobernanza de datos?
Son el mismo concepto con dos nombres. «Gobierno de datos» y «gobernanza de datos» traducen la expresión inglesa data governance, y en español circulan las dos. Esta guía usa «gobierno de datos» porque es la forma más corta, pero todo lo que dice vale igual para «gobernanza de datos».
La diferencia es de costumbre, no de contenido. Si un documento usa una u otra, se refiere a lo mismo: quién decide sobre los datos y quién responde por ellos.
¿Por qué existe? El dato como activo con dueño
Una empresa no deja su caja sin cajero ni su bodega sin inventario. Cada activo importante tiene a alguien que responde por él. Con los datos, eso suele no pasar.
La OCDE, la Organización para la Cooperación y el Desarrollo Económicos, lo dijo en un informe de 2019 sobre el uso de datos en el Estado. Advirtió que, aunque el discurso del dato como activo está aceptado, las organizaciones «a menudo no logran gobernar, gestionar y valorar los datos del mismo modo que los otros activos» [5]. Entre los obstáculos mencionó los datos aislados por áreas, la falta de habilidades y la falta de liderazgo y de rendición de cuentas [5].
Le propongo leer el caso de Prosperidad Social con lentes de economista. El costo de un dato desactualizado lo paga alguien distinto de quien lo registró mal: el contribuyente que financia un subsidio pagado a una persona fallecida. Los economistas llamamos a eso una externalidad, un costo que una actividad le carga a alguien que no participó en ella. El gobierno de datos existe, en buena parte, para ponerle nombre propio a ese costo y cargárselo a quien puede evitarlo.
¿Para qué sirve el gobierno de datos?
El gobierno de datos sirve para que cada decisión que depende de un dato tenga detrás a alguien que respondió por ese dato. Con él, la organización sabe qué datos tiene, quién los corrige, quién autoriza su uso y qué hacer cuando dos fuentes dicen cosas distintas. Sin él, cada error se descubre tarde y nadie lo tenía a cargo.
La OCDE resume los beneficios en el mismo informe. Un buen gobierno de datos ayuda a sacar valor de los datos y facilita compartirlos e integrarlos dentro y fuera de la organización [5]. También aumenta la eficiencia y la rendición de cuentas [5]. La misma OCDE advirtió que, en la mayoría de los países, el liderazgo y el cuidado de los datos todavía se entienden mal [5]. Por eso el gobierno de datos queda confinado a las actividades del departamento de sistemas [5].
En el caso de la auditoría, la Contraloría no pedía un sistema nuevo. Señalaba que la información no servía para «la toma de decisiones al interior de la entidad» [1]. Ese es el uso más directo del gobierno de datos: que la gerencia pueda confiar en lo que lee antes de pagar, contratar o planear.
Gobierno de datos vs gestión de datos: dónde está la frontera
El gobierno de datos decide y vigila; la gestión de datos ejecuta. El primero fija quién tiene autoridad, qué reglas se cumplen y quién responde. La segunda hace el trabajo diario de capturar, guardar, limpiar, proteger y entregar los datos según esas reglas. Uno sin la otra se queda en papel; la otra sin el uno trabaja sin rumbo.
DAMA define la gestión de datos como el desarrollo, la ejecución y la supervisión de planes, políticas, programas y prácticas sobre los datos [2]. Su fin es entregar, controlar, proteger y aumentar el valor de los datos en todo su ciclo de vida [2]. En su manual, la gestión de datos se organiza en 11 áreas de conocimiento, y el gobierno de datos es una de ellas [2].
La ISO lo mira desde arriba. Su norma pone el gobierno de datos en manos de los órganos de gobierno [4]. Y aclara que su alcance toca los procesos de gestión y las decisiones sobre los datos [4].
Las dos tradiciones no trazan la línea en el mismo sitio. Para DAMA, el gobierno es una de las áreas de la gestión; la ISO, en cambio, lo ubica dentro del gobierno de la organización, el terreno de juntas y directivos. La lectura que sigue es mía, y sirve para las dos: el gobierno responde «quién decide y quién responde», y la gestión responde «cómo se hace».
Una analogía cercana es la de un conjunto residencial. La asamblea de copropietarios aprueba el reglamento, el presupuesto y quién administra. El administrador contrata la vigilancia, arregla el ascensor y cobra la cuota. Si la asamblea no decide, el administrador improvisa; si nadie administra, el reglamento no se cumple.
| Pregunta | Gobierno de datos | Gestión de datos |
|---|---|---|
| ¿Qué hace? | Fija autoridad, reglas y responsables | Ejecuta el trabajo diario con los datos |
| ¿Quién lo encabeza? | La junta, la gerencia y un comité de datos | Los equipos de datos y de tecnología |
| ¿Qué produce? | Políticas, roles, criterios y prioridades | Bases depuradas, datos protegidos, reportes a tiempo |
| ¿Cómo se mide? | Por si cada dato tiene responsable y las reglas se cumplen | Por si los datos llegan completos, a tiempo y en el formato acordado |
| Pregunta de fondo | ¿Quién decide y quién responde? | ¿Cómo se hace? |
Fuente: elaboración del autor a partir de DAMA [2], la ISO [4] y la OCDE [5]. La forma de dividir las columnas es mía.
La parte técnica de la gestión corresponde a la ingeniería de datos. Allí caben las pruebas automáticas de calidad dentro de los flujos de datos o los catálogos que se llenan solos. El gobierno pone la regla; la ingeniería la vuelve código.
Los seis dominios que cubre el gobierno de datos
El gobierno de datos no se ejerce en abstracto: se ejerce sobre asuntos concretos. Para esta guía agrupo esos asuntos en seis dominios: calidad, metadatos, linaje, seguridad, privacidad y apertura. La agrupación es mía y no la propone ningún marco en particular. Cada dominio responde una pregunta distinta, y cada uno tendrá su guía propia.
- Calidad. Pregunta si el dato es correcto, completo y está al día. DAMA la describe como lo que asegura que los datos sean exactos, completos y confiables [2]. La lista de condiciones que usó la Contraloría en su auditoría es un buen ejemplo de lo que se evalúa [1].
- Metadatos. Pregunta qué significa cada dato y dónde está. Los metadatos son datos que describen a otros datos: su estructura, su formato y su contenido [7]. Un catálogo de datos reúne esos metadatos para que alguien encuentre lo que busca.
- Linaje. Pregunta de dónde viene el dato y qué le pasó en el camino. El NIST habla de procedencia: la cronología del origen, el desarrollo, la propiedad, la ubicación y los cambios de un sistema y de sus datos [8].
- Seguridad. Pregunta quién puede ver o cambiar cada dato. DAMA la describe como la protección de los datos frente a accesos no autorizados y filtraciones [2]. Los permisos concretos dentro de una base se escriben con SQL, el lenguaje con que se le habla a una base de datos.
- Privacidad. Pregunta qué se puede hacer con los datos de una persona. En Colombia, la ley de protección de datos personales de 2012 desarrolla el derecho a conocer, actualizar y rectificar la información que se recoja sobre uno en bases de datos [9]. Al corte de esta guía, el 11 de octubre de 2026, rige la ley de 2012 y el proyecto que buscaba reformarla quedó archivado [9][10]. El detalle va en la guía de protección de datos personales en Colombia.
- Apertura. Pregunta qué datos se publican para que cualquiera los use. La Carta Internacional de Datos Abiertos, un acuerdo al que se suman gobiernos y organizaciones, propone como primer principio que los datos sean abiertos por defecto [11].
| Dominio | Pregunta que responde | Guía |
|---|---|---|
| Calidad | ¿El dato es correcto, completo y está al día? | Calidad de datos (próximamente) |
| Metadatos | ¿Qué significa cada dato y dónde está? | Metadatos y catálogo de datos (próximamente) |
| Linaje | ¿De dónde viene el dato y qué le pasó en el camino? | Linaje de datos (próximamente) |
| Seguridad | ¿Quién puede ver o cambiar cada dato? | Seguridad de datos (próximamente) |
| Privacidad | ¿Qué se puede hacer con los datos de una persona? | Protección de datos personales en Colombia (próximamente) |
| Apertura | ¿Qué datos se publican para que otros los usen? | Datos abiertos (próximamente) |
Fuente: agrupación del autor; respaldo de cada dominio en [2], [7], [8], [9] y [11].
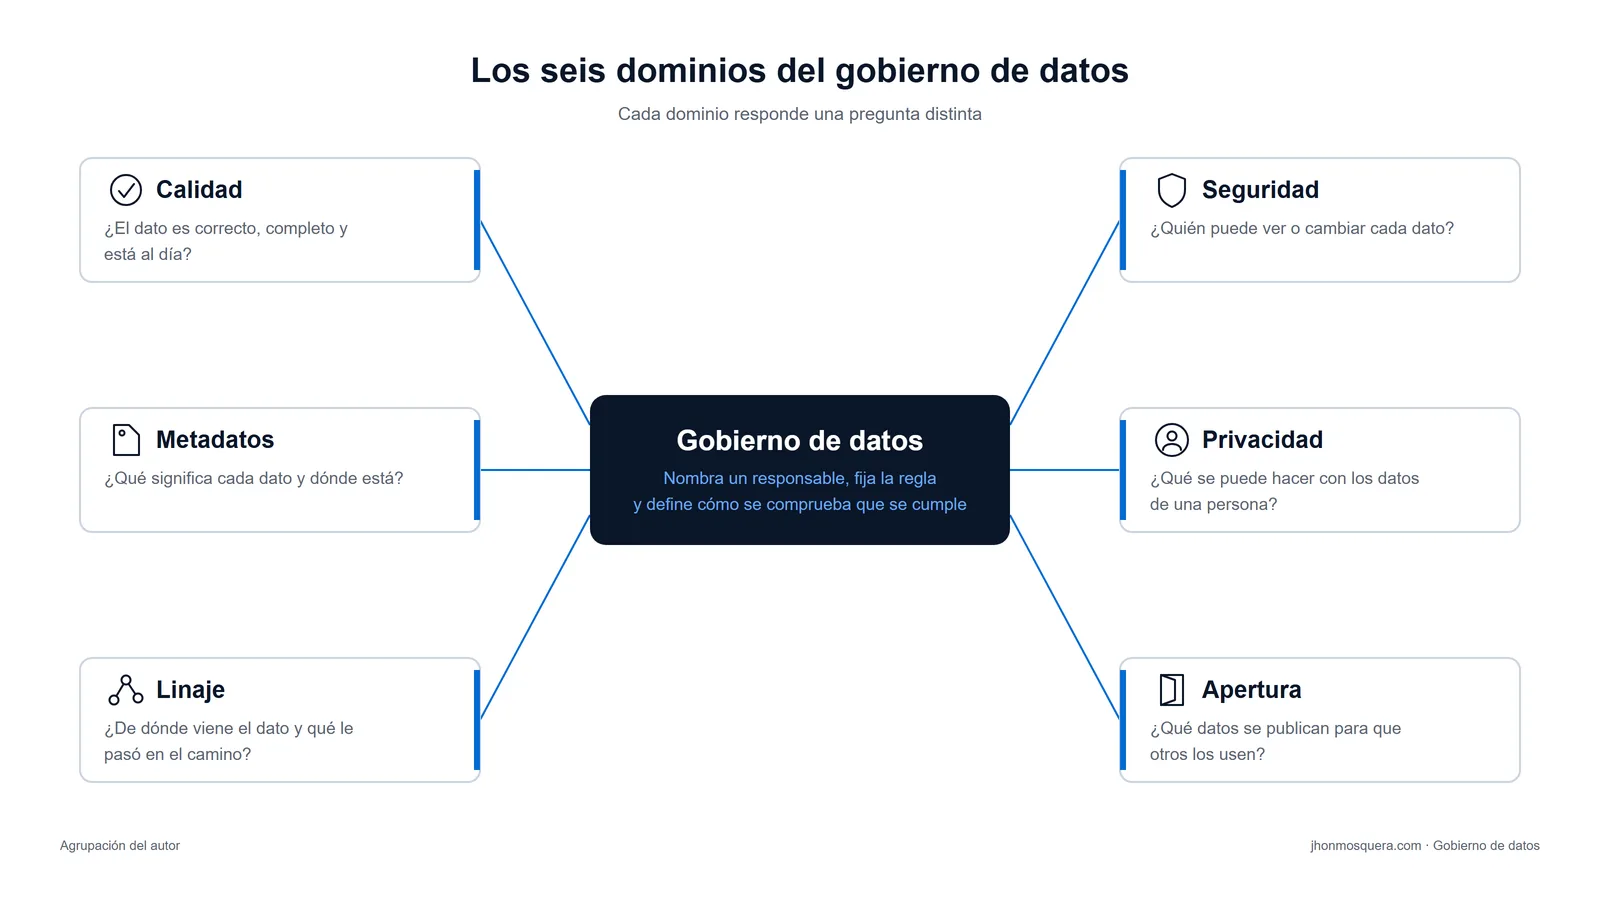
En los seis, el gobierno de datos hace lo mismo: nombra un responsable, fija la regla y define cómo se comprueba que se cumple. Lo que cambia es la pregunta.
Roles del gobierno de datos: dueño del dato, data steward y comité
El gobierno de datos funciona cuando hay personas con nombre propio detrás de cada dato. Con lo que describen estas fuentes, distingo tres roles. El dueño del dato decide; el data steward vigila que las reglas se cumplan; y un comité arbitra entre áreas. Por encima de todos está la alta dirección, que según la ISO es la destinataria de este gobierno [4].
El dueño del dato (data owner)
El dueño del dato, o data owner en inglés, es la persona con autoridad sobre un conjunto de datos y responsable de sus controles. El NIST define al dueño de la información como el funcionario con autoridad legal u operativa sobre una información específica [12]. Y le asigna la responsabilidad de fijar los controles sobre su creación, recolección, procesamiento, difusión y eliminación [12].
En una empresa, el dueño suele ser el jefe del área que produce el dato. El de clientes puede estar en ventas; el de nómina, en talento humano. No hace falta que sepa programar. Hace falta que pueda decir «este dato se corrige así» y que responda si no se corrigió.
El data steward
El data steward es quien vigila que se cumplan las reglas sobre un conjunto de datos y cuida lo que significa cada dato. El glosario del NIST recoge varias definiciones del rol. Una dice que los data stewards hacen cumplir las políticas, mientras otros gestores las aplican y manejan la calidad del día a día [13]. Otra les asigna mantener los nombres, las definiciones de negocio y las reglas de integridad de los datos de un área, además de analizar y mejorar su calidad [13].
En español no hay una traducción fija. Se ven «administrador de datos», «custodio» o «responsable de datos». Lo importante es la función: el dueño decide, el data steward cuida que la decisión se cumpla en el dato.
El comité de datos
El comité de datos reúne a los dueños de las distintas áreas para resolver lo que ninguno resuelve solo. Por ejemplo, qué definición de «cliente activo» usará toda la empresa, o qué base manda cuando dos se contradicen. La OCDE incluye los comités de datos y los data stewards entre los mecanismos que permiten aplicar una estrategia de datos de forma coherente [5]. También menciona el cargo de director de datos, el chief data officer, como un rol estratégico que algunos países ya crearon [5].
El caso de los subsidios muestra por qué el comité importa. El dato de quién está vivo lo produce la Registraduría; el de quién recibe el subsidio, Prosperidad Social. El cruce entre los dos es justo el tipo de asunto que no tiene dueño si nadie lo asigna.
Gobierno de datos en una empresa: señales de que lo necesita
El gobierno de datos no es solo para entidades grandes. La ISO dice que su norma sirve a organizaciones de todos los tamaños, públicas, privadas o sin ánimo de lucro, sin importar cuánto dependan de los datos [4]. Lo que cambia con el tamaño es la formalidad, no la necesidad.
Estas son las señales que yo miro. La lista es mía; cada señal se apoya en lo que describen la OCDE o la Contraloría.
- Dos áreas reportan cifras distintas del mismo indicador y nadie puede decir cuál es la buena. Es un síntoma de los datos aislados por áreas que menciona la OCDE [5].
- Nadie sabe quién corrige un dato malo. Cuando se detecta el error, el correo pasa de mano en mano. Es la falta de rendición de cuentas que la OCDE cuenta entre las barreras [5].
- Los cruces con otras fuentes no están asignados. Fue la situación de Jóvenes en Acción, sin cruce establecido con las fuentes disponibles [1].
- La limpieza existe en el papel, pero no da resultados. Pasó con el grupo que depuraba las bases de Prosperidad Social sin efectividad [1].
- Todo lo de datos se le pregunta al área de sistemas. Es la confusión que la OCDE describe: reducir el gobierno de datos a una tarea del departamento de tecnología [5].
Si se reconoce en dos o más, le conviene empezar. A mi juicio, empezar no exige comprar software: DAMA, por ejemplo, aclara que su manual no prescribe herramientas, tecnologías ni metodologías específicas [6]. Mi cálculo es que el primer paso se paga en horas de reunión antes que en licencias.
Cómo montarlo paso a paso será tema de una guía práctica, en preparación. El marco DAMA-DMBOK, que publica DAMA International y que va en su segunda edición [6], tendrá también su guía. Y el caso colombiano, con las normas y las entidades que fijan reglas para los datos del Estado, tendrá la suya.
Gobierno de datos: qué guía leer según lo que busca
Esta tabla ordena las guías sobre gobierno de datos y las páginas vecinas por la pregunta que resuelven. Las que dicen «Próximamente» están en preparación.
| Si lo que busca es… | Guía | Estado |
|---|---|---|
| Cómo implementar el gobierno de datos, paso a paso | Cómo implementar un gobierno de datos | Próximamente |
| Las normas e instituciones colombianas sobre datos del Estado | Gobierno de datos en Colombia | Próximamente |
| Qué es el marco DAMA-DMBOK y cómo se usa | DAMA-DMBOK | Próximamente |
| Cómo se mide y se mejora la calidad de los datos | Calidad de datos | Próximamente |
| Qué son los metadatos, el diccionario y el catálogo de datos | Metadatos y catálogo de datos | Próximamente |
| Cómo se rastrea el origen y el recorrido de un dato | Linaje de datos | Próximamente |
| Qué controles protegen los datos y quién accede a qué | Seguridad de datos | Próximamente |
| Qué exige la ley colombiana sobre datos personales | Protección de datos personales en Colombia | Próximamente |
| Sesgos, ética y regulación en el uso de datos e inteligencia artificial | Ética de datos e IA | Próximamente |
| Qué son los datos abiertos y para qué sirven | Datos abiertos | Próximamente |
| Cómo logran dos sistemas o dos entidades entenderse con los mismos datos | Interoperabilidad de datos | Próximamente |
| Cómo se construye el camino técnico de los datos | Ingeniería de datos | Publicada |
| Dónde se guardan los datos y qué tipos de base hay | Bases de datos | Publicada |
| Modelos que aprenden de los datos | Machine learning | Publicada |
| La disciplina completa, de la pregunta a la decisión | Ciencia de datos | Publicada |
Un modelo de machine learning aprende de los datos que recibe, así que puede arrastrar sus defectos; por eso la ética de datos cuelga de este mismo tema. Las bases de datos, en cambio, son el lugar donde se guarda buena parte de los datos que se gobiernan.
¿Quién paga cuando el dato está mal?
Vuelvo al comunicado del 8 de agosto de 2024. Cuando una persona muere, su registro civil de defunción existe en el Estado. Aun así, según la auditoría, se siguieron pagando subsidios a personas fallecidas [1]. El dato estaba, y según la Contraloría la depuración que debía revisar las bases en cada ciclo de pago no fue efectiva [1].
Para mí, la prueba de un gobierno de datos no está en el documento de políticas. Está en una pregunta incómoda: cuando este dato falle, ¿a quién le van a preguntar?
Hay otra cuenta que el comunicado no hace y que hago yo, como economista. La plata que se gira a una persona fallecida sale de un presupuesto limitado, el mismo con que se atiende a los beneficiarios vivos. Un dato sin dueño, entonces, reparte recursos públicos sin que nadie haya tomado esa decisión. Quien paga es el contribuyente, y quien lo permite no aparece en ninguna parte.
Le dejo una tarea en lugar de una conclusión. Anote los cinco datos con que su organización toma decisiones cada mes y escriba al lado el nombre de quien responde por cada uno. Donde quede un espacio en blanco, ahí empieza su gobierno de datos.
Esta página es divulgación metodológica, no asesoría jurídica; consulta el aviso legal.
Preguntas frecuentes
¿Qué es data governance? Es la expresión inglesa para el gobierno de datos o gobernanza de datos. Es la que encontrará en cursos, ofertas de empleo y normas internacionales; la ISO, por ejemplo, titula su norma sobre el tema Governance of data [4]. Por eso conviene buscar también en inglés.
¿Se necesita un software para tener gobierno de datos? A mi juicio, el software llega después. Un programa de catálogo o de calidad automatiza reglas que alguien ya decidió; si nadie las decidió, no tiene qué automatizar. Cuando ese momento llega, su montaje técnico es asunto de la ingeniería de datos.
¿Quién debe liderar el gobierno de datos en una empresa? La responsabilidad final es de la junta o la gerencia [4]. La coordinación diaria puede recaer en un director de datos, el cargo que en inglés se llama chief data officer [5]. Una prueba práctica que uso: si quien lidera no puede pedirle a ventas que cambie la forma de registrar un dato, le falta la autoridad que el cargo exige.
¿El gobierno de datos es lo mismo que la protección de datos personales? No. La protección de datos personales es uno de los asuntos que el gobierno de datos debe cubrir, y en Colombia tiene una ley propia [9]. El gobierno de datos abarca también datos que no son de personas, como inventarios, precios o indicadores de gestión.
¿Cuánto tarda en notarse el efecto del gobierno de datos? El plazo depende de cuántos datos críticos tenga la organización y de qué tan rápido se asignen responsables. Lo primero que se nota es una discusión resuelta. El día en que dos áreas aceptan una sola definición de un indicador, el reporte deja de tener dos versiones.
Referencias
Las citas en otro idioma son traducción propia.
- Contraloría General de la República. Comunicado de prensa 152: Contraloría General encontró insuficiente la ejecución presupuestal en Prosperidad Social, para atender a la población vulnerable (Bogotá, 8 de agosto de 2024) — auditoría financiera a Prosperidad Social sobre la vigencia 2023; la información que soporta Familias en Acción, Jóvenes en Acción, Compensación del IVA y Colombia Mayor «no cuenta con las condiciones de exactitud, integridad, actualización, coherencia, relevancia, accesibilidad y confiabilidad que se requiere para la toma de decisiones al interior de la entidad»; se siguen presentando pagos a beneficiarios fallecidos, hallados por cruce con la Registraduría Nacional; la depuración de bases del Grupo Interno de Trabajo Antifraudes, ejecutada antes, durante y después de cada ciclo de pago, «no está siendo efectiva»; para Jóvenes en Acción la entidad no tiene establecido el cruce de información con las fuentes disponibles. Son hallazgos de la Contraloría. Contraloría: Comunicado 152 de 2024 sobre Prosperidad Social — Consultada: 2026-10-11.
- DAMA International. What is Data Management? — definición de gestión de datos («the development, execution, and supervision of plans, policies, programs, and practices that deliver, control, protect, and enhance the value of data and information assets throughout their lifecycles»); el DAMA-DMBOK organiza la gestión de datos en 11 áreas de conocimiento; gobierno de datos: «Establishes accountability, policies, and decision rights to ensure data is managed properly»; calidad: datos exactos, completos y confiables; seguridad: protección frente a accesos no autorizados y filtraciones. DAMA International: What is Data Management? — Consultada: 2026-10-11.
- NIST, Computer Security Resource Center. Glossary: data governance (definición tomada de CNSSI 4009-2022) — conjunto de procesos que asegura que los activos de datos se administren formalmente en toda la organización; un modelo de gobierno de datos establece la autoridad y los parámetros de gestión y de decisión sobre los datos que la organización produce o maneja. NIST CSRC: Glossary, data governance — Consultada: 2026-10-11.
- ISO/IEC. ISO/IEC 38505-1:2026 Information technology — Governance of data — Part 1: Application of ISO/IEC 38500 to the governance of data (edición 2, publicada en agosto de 2026; reemplaza a la ISO/IEC 38505-1:2017, retirada) — resumen oficial: principios para los órganos de gobierno (dueños, directores, socios, altos ejecutivos o similares); el gobierno de datos incide en los procesos de gestión y en las decisiones sobre los datos; lo define como un subconjunto del gobierno de la tecnología, que a su vez lo es del gobierno de la organización; aplicable a organizaciones públicas, privadas y sin ánimo de lucro de todos los tamaños. Norma de pago: se citan solo su ficha y su resumen públicos. ISO: ISO/IEC 38505-1:2026 · ISO: ISO/IEC 38505-1:2017 (retirada) — Consultada: 2026-10-11.
- OCDE. The Path to Becoming a Data-Driven Public Sector, OECD Digital Government Studies (2019) — las organizaciones, incluidas las públicas, «often fail to govern, manage and value data in the same way as the other assets that are relevant for their success»; barreras: datos aislados, brechas de habilidades, falta de liderazgo y de rendición de cuentas; beneficios del buen gobierno de datos (extraer valor, compartir e integrar datos, eficiencia y rendición de cuentas); en la mayoría de los países el liderazgo sobre datos se confunde y el gobierno de datos queda confinado al departamento de sistemas; roles estratégicos como data stewards y chief data officers; comités de datos y data stewards en la capa táctica del modelo. OCDE: The Path to Becoming a Data-Driven Public Sector — Consultada: 2026-10-11.
- DAMA International. DAMA-DMBOK® (página oficial de la obra; DAMA-DMBOK: Data Management Body of Knowledge, 2.ª edición, libro de pago) — segunda edición con contenido actualizado sobre gobierno de datos; el DMBOK no es un estándar prescriptivo: no prescribe herramientas, tecnologías ni metodologías específicas; no es una regulación. DAMA International: DAMA-DMBOK — Consultada: 2026-10-11.
- NIST, Computer Security Resource Center. Glossary: metadata (definición de NIST SP 800-53 Rev. 5) — información que describe las características de los datos, incluidos los metadatos estructurales (formato, sintaxis, semántica) y descriptivos (contenido). NIST CSRC: Glossary, metadata — Consultada: 2026-10-11.
- NIST, Computer Security Resource Center. Glossary: provenance (definición de NIST SP 800-53 Rev. 5) — la cronología del origen, el desarrollo, la propiedad, la ubicación y los cambios de un sistema o componente y de sus datos asociados. NIST CSRC: Glossary, provenance — Consultada: 2026-10-11.
- Congreso de la República de Colombia. Ley Estatutaria 1581 de 2012, por la cual se dictan disposiciones generales para la protección de datos personales, en el Gestor Normativo de Función Pública — art. 1: desarrolla el derecho a conocer, actualizar y rectificar las informaciones recogidas sobre las personas en bases de datos o archivos; art. 30: rige desde su promulgación; la ficha la registra reglamentada por los Decretos 1377 de 2013, 886 de 2014 y 1081 de 2015, sin derogatoria. Función Pública: Ley 1581 de 2012 — Consultada: 2026-10-11.
- Superintendencia de Industria y Comercio y Cámara de Representantes. Gobierno Nacional radicó proyecto de ley para actualizar la normatividad vigente en la Protección de Datos Personales en Colombia (publicado el 27 de agosto de 2025) — el proyecto, que modifica parcialmente la Ley Estatutaria 1581 de 2012, se radicó ante la Secretaría General de la Cámara de Representantes; la reforma «no pretende crear un nuevo marco regulatorio, sino actualizarlo». Y Cámara de Representantes, ficha de los proyectos acumulados 274 de 2025 Cámara (principal, radicado por el Gobierno) y 214 de 2025 Cámara — aprobado en Comisión Primera el 28 de octubre de 2025, con ponencia para segundo debate; estado: «ARCHIVADO ARTICULO 190, LEY 5 DE 1992». Fue un proyecto y no llegó a ser ley. SIC: radicación del proyecto de reforma a la Ley 1581 · Cámara de Representantes: ficha de los proyectos 274 y 214 de 2025 — Consultada: 2026-10-11.
- Open Data Charter. Principles — seis principios de la Carta Internacional de Datos Abiertos; el primero, abiertos por defecto: presunción de publicación para todos los datos. Open Data Charter: Principles — Consultada: 2026-10-11.
- NIST, Computer Security Resource Center. Glossary: information owner (definición de FIPS 200 y NIST SP 800-53 Rev. 5, a partir de CNSSI 4009) — funcionario con autoridad legal u operativa sobre una información específica y responsable de establecer los controles para su generación, recolección, procesamiento, difusión y eliminación. NIST CSRC: Glossary, information owner — Consultada: 2026-10-11.
- NIST, Computer Security Resource Center. Glossary: data steward (definiciones tomadas de CNSSI 4009-2022) — «Data stewards enforce policies, and functional data managers implement the policies and manage day-to-day quality»; mantienen nombres, definiciones de negocio, reglas de integridad y valores de dominio de los datos de un área asignada, y analizan y mejoran la calidad de los datos. NIST CSRC: Glossary, data steward — Consultada: 2026-10-11.
Cómo investigamos esta página
- Pregunta que responde: Qué es el gobierno de datos, en qué se diferencia de la gestión de datos, sobre qué dominios se ejerce, qué roles exige y cuándo lo necesita una organización.
- Fuentes: identificadas 25 → incluidas 13
- Criterios de inclusión: solo órganos de control, organismos de estándares, la OCDE, la Carta Internacional de Datos Abiertos, normas y trámites legislativos en sus fuentes oficiales y páginas oficiales de DAMA; de la ISO y del manual de DAMA, que son de pago, solo sus fichas públicas.
- Fecha de corte de los datos: 2026-10-11